全43ページの誌面から一部を掲載しています。
ChatGPT / Gemini / Claude のデータ取り扱い比較と、現実的なリスク管理。
「漠然と危険」から抜け出し、契約区分と設定で管理するための実務書です。
この資料で分かること
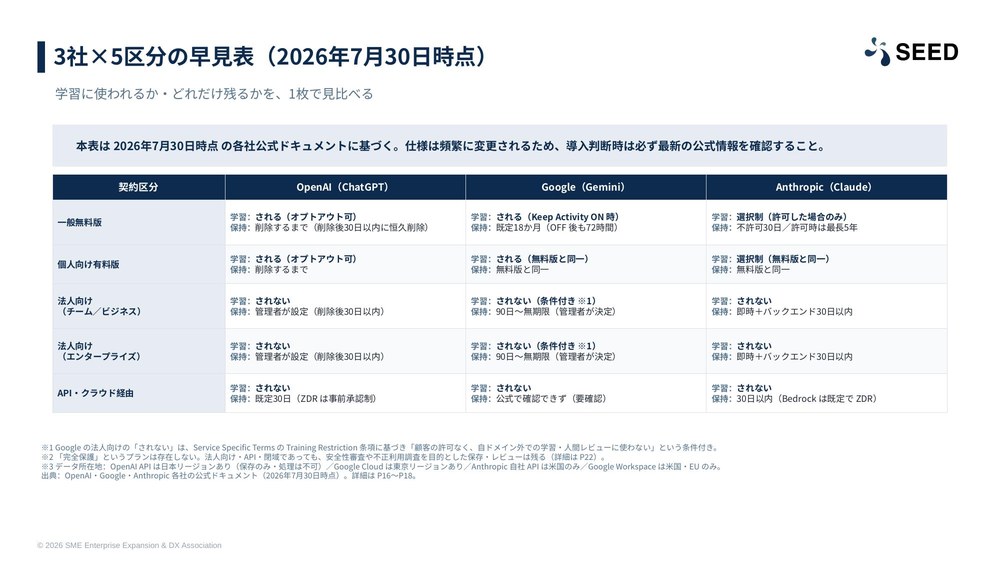
- ChatGPT / Gemini / Claude を「無料版・個人有料版・法人版・エンタープライズ・API」の5区分で比較(学習利用・保持期間・人間レビュー・データ所在地の4軸/2026年7月30日時点)
- 「有料にすれば安全」ではない理由と、安全性を分ける本当の境界線は契約区分だということ
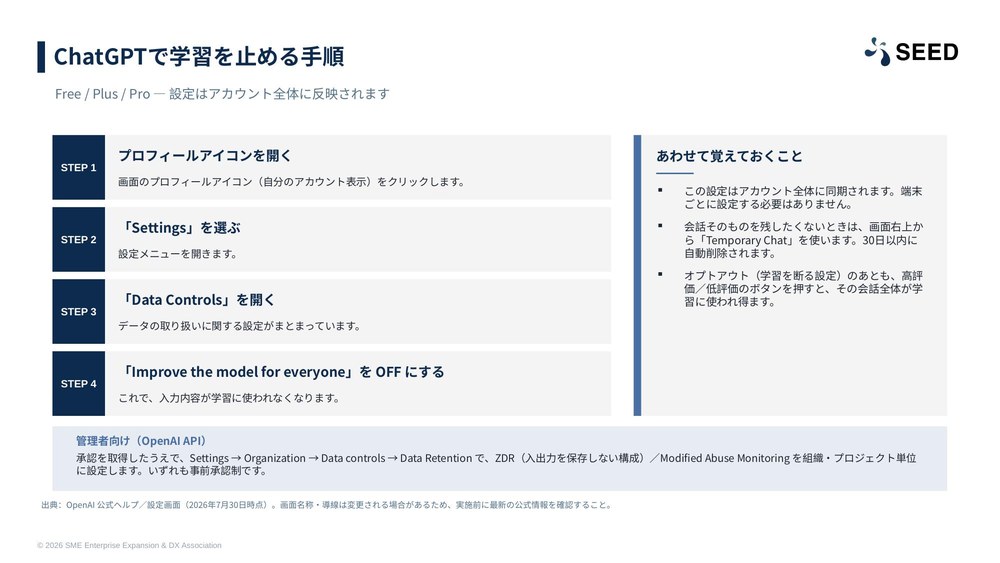
- オプトアウト(学習拒否)設定の実手順と、設定してもデータが消えない落とし穴
- 公表済みインシデント6件(OpenAI・Cloudflare・Workday・Vercel・AWS ほか)から読み解く実務対策
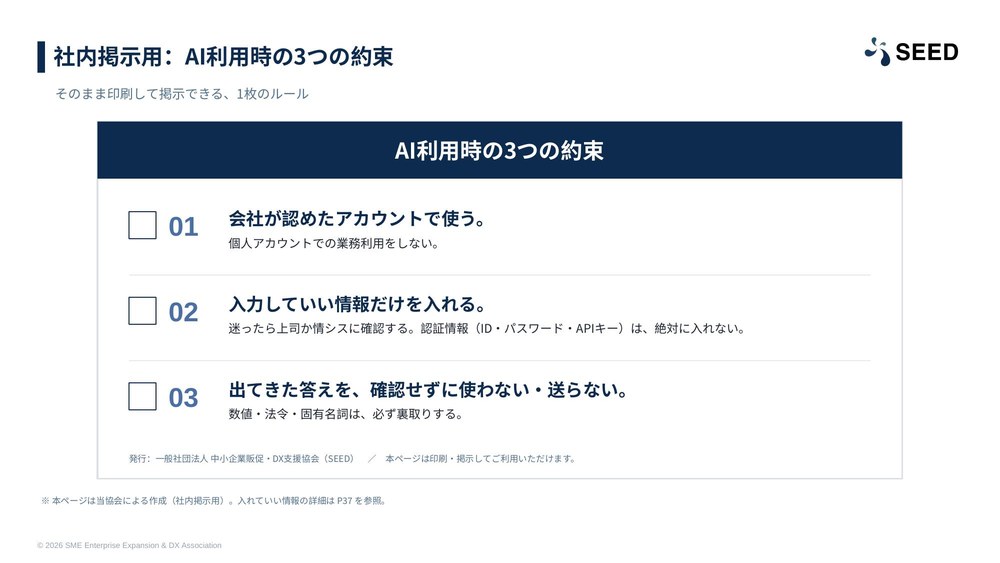
- 入力してよい情報・いけない情報の線引き、社内掲示用「AI利用時の3つの約束」、事故時の初動フロー
目次
SECTION 01
なぜ今、生成AIのセキュリティを「正しく」理解すべきか
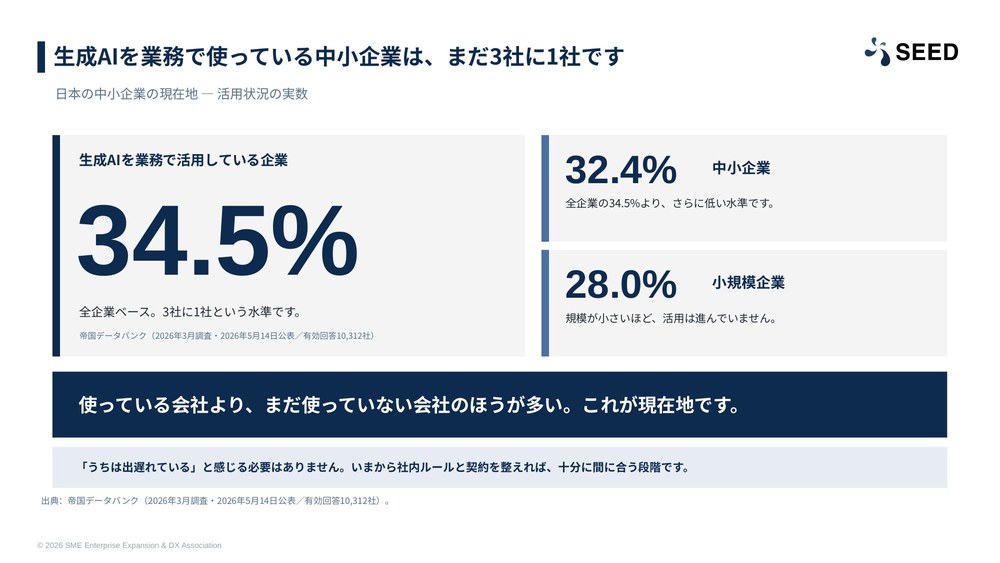
貴社は遅れていない。日本の中小企業の現在地と、全面禁止が生むシャドーAI。
SECTION 02
3大生成AIのデータ取り扱い比較
プラン別マトリクスと横断サマリー、誤解されやすい5つのポイント。
SECTION 03
実務で直面する2大リスクと具体的対策
オプトアウトの実手順、入力前のマスキング、公表済みインシデント。
SECTION 04
企業規模・業界に応じたレベル別運用ガイド
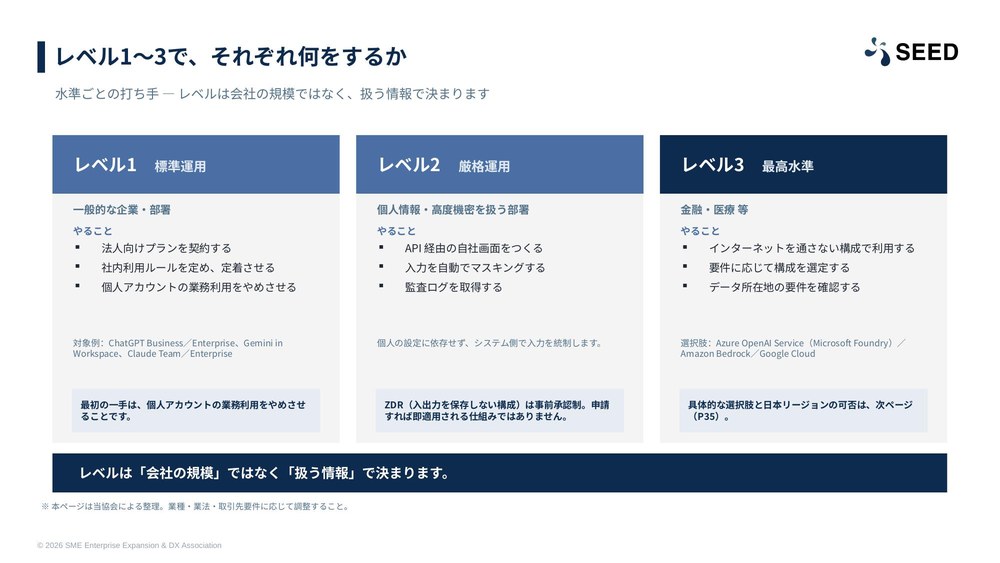
標準運用・厳格運用・最高水準の3段階と、日本リージョンの可否。
SECTION 05
社内生成AI利用ガイドライン(雛形)
入力OK/NGの境界線、3つの約束、万一のときのレスポンスフロー。
出典:総務省・経済産業省「AI事業者ガイドライン」第1.2版、総務省「AIのセキュリティ確保のための技術的対策に係るガイドライン」、個人情報保護委員会、IPA「情報セキュリティ10大脅威 2026」、内閣府、帝国データバンク、商工組合中央金庫、ガートナージャパン、中小企業基盤整備機構、および OpenAI・Google・Anthropic 各社の公式ドキュメント(2026年7月30日時点)。本書は情報提供を目的としたものであり、法的・専門的助言ではありません。